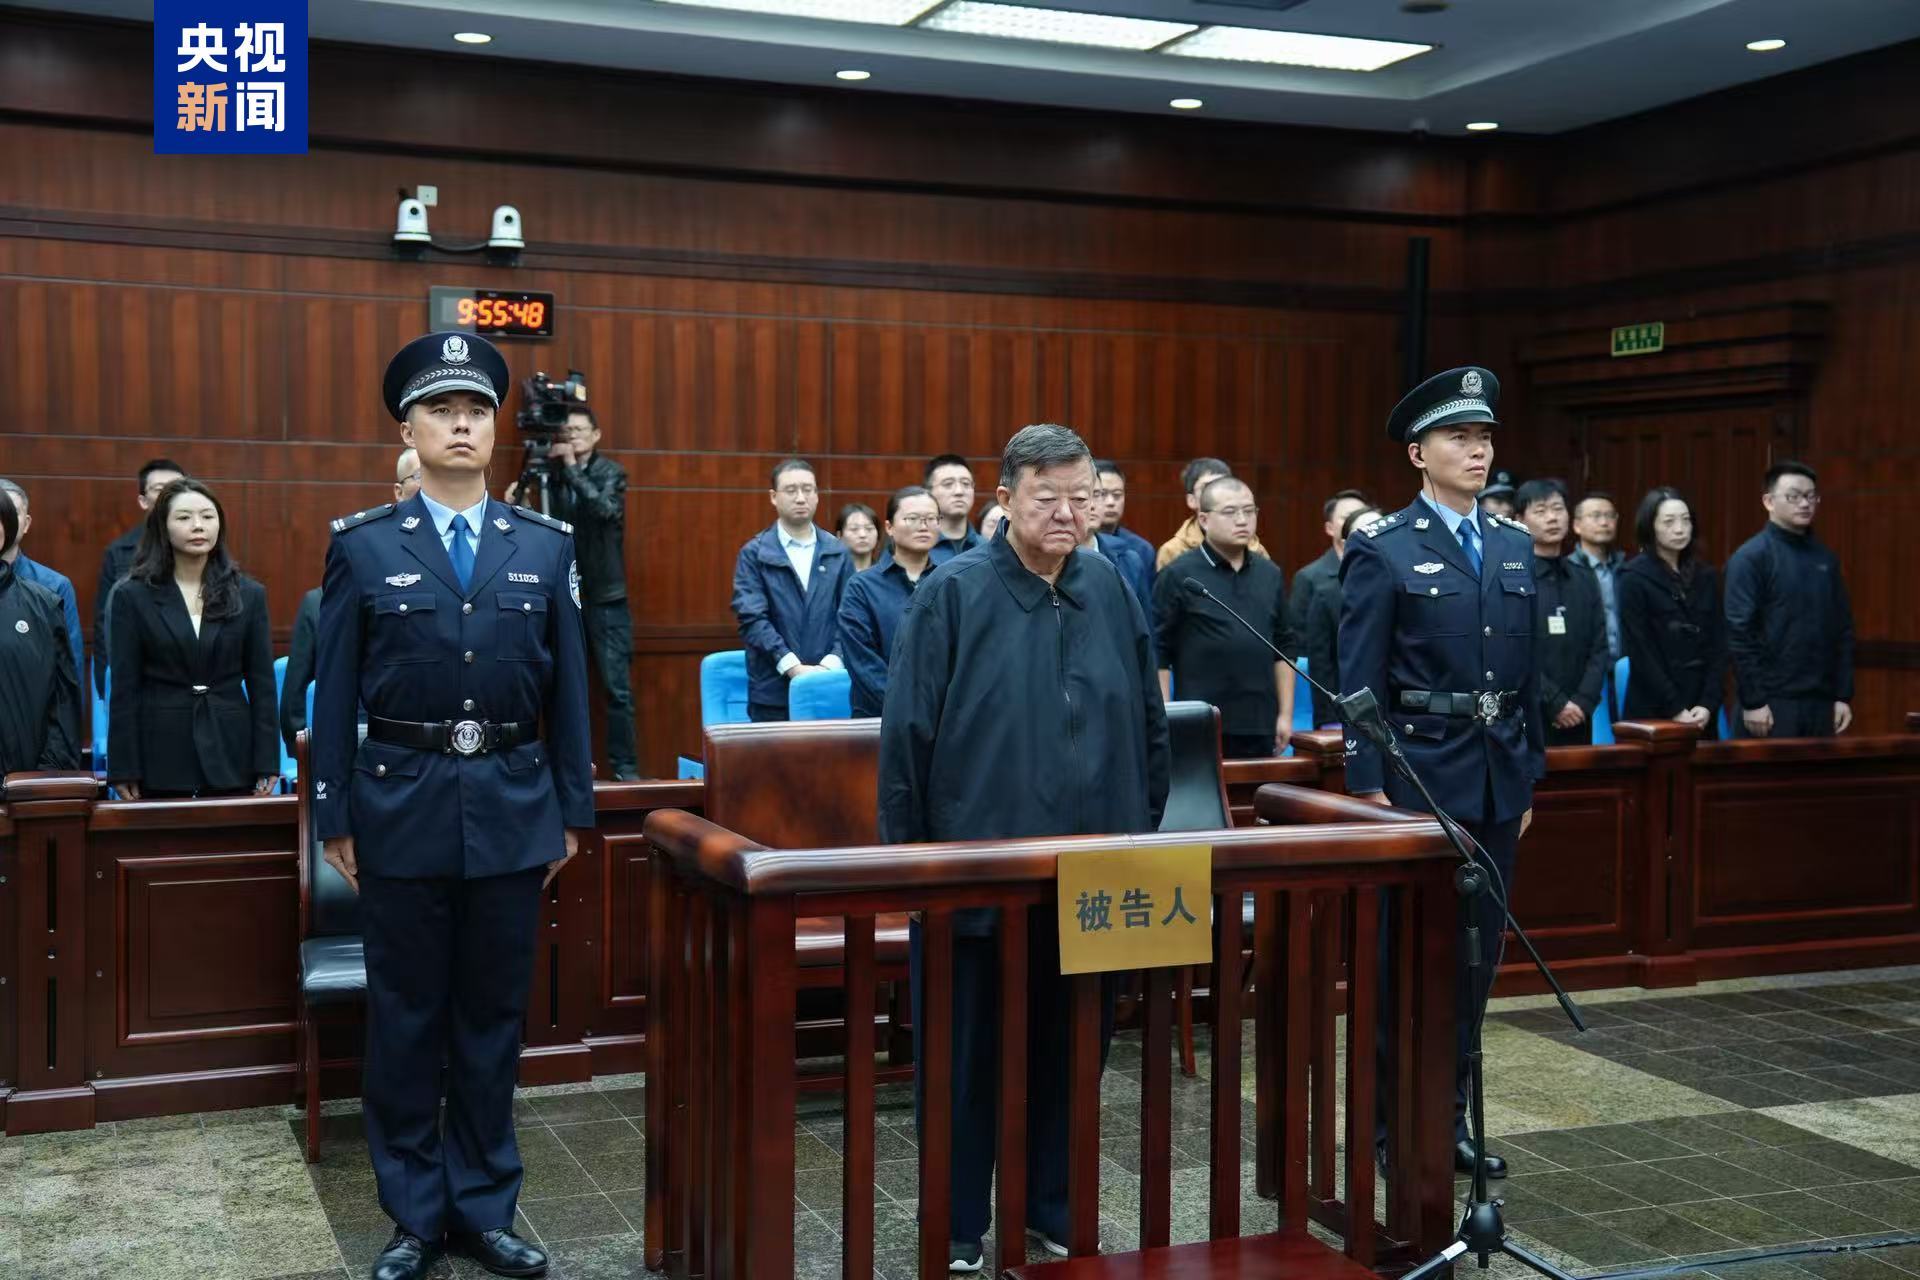
徽剑遇害,凶手如何从数千公里外找到他?
- “徽剑”遭跨境定点杀害,案件引发对境外犯罪集团如何获取其个人资料的追问;“开盒”指非法获取、关联并披露个人信息,使网络账号背后的现实身份暴露并用于侵害。
- “开盒”已从依赖公开信息的人肉搜寻,发展为借助拖库、社工库等渠道批量获取和查询个人信息,形成可反复使用的数据与信息服务。
- 文中指出,精日恶俗与电诈虽动机和目的不同,却可共享数据来源和信息服务;相关信息能力还可能被用于识别、跟踪、绑架乃至杀害目标。
- 2019年香港警务人员及其家属遭“起底”、俄乌冲突期间前线士兵被系统性“开盒”等案例表明,其危害可能超出网络骚扰并延伸至现实暴力。
- 法律应对需要覆盖非法获取、整理、交易、提供信息及与威胁、跟踪、暴力准备相联系的环节,不能等到暴力发生后才追究信息供应者。
【文/观察者网专栏作者 双立人】
“徽剑”遇害,令人愤怒,更令人不寒而栗。凶手手段之残忍、跨境定点暗杀之嚣张,已不只是对一条生命的戕害,更是对国家公民生命安全底线的公然践踏、对法治尊严的野蛮挑衅。
人们的怒火,理所当然地聚焦于电诈集团的犯罪事实。但愤怒之余,有几个极易被忽视却必须追问的细节:凶手究竟是如何找到徽剑的?任务来源在数千公里之外的境外,犯罪人员又是如何拿到他的个人资料?他的个人信息是谁获取的?境外集团对公民信息的处理究竟深入到什么程度?这些被处理的信息和情报,仅仅服务于经济犯罪,还是会进一步伸向政治安全领域?
司法阶段关注的是犯罪事实、证据与责任判定;它未必能回答,公民信息此前如何被非法获取,境外集团对公民信息的处理深度如何,这些信息和情报是否仅集中于经济犯罪、还是会拓展到政治安全领域。
正因如此,我们必须重新审视一个在网络中已不陌生的词——“开盒”。如果对它的认识仍停留在泄露隐私、电话骚扰和网上谩骂,那就大大低估了这些信息一旦被搜集、整理、交付之后,可能产生的破坏力。
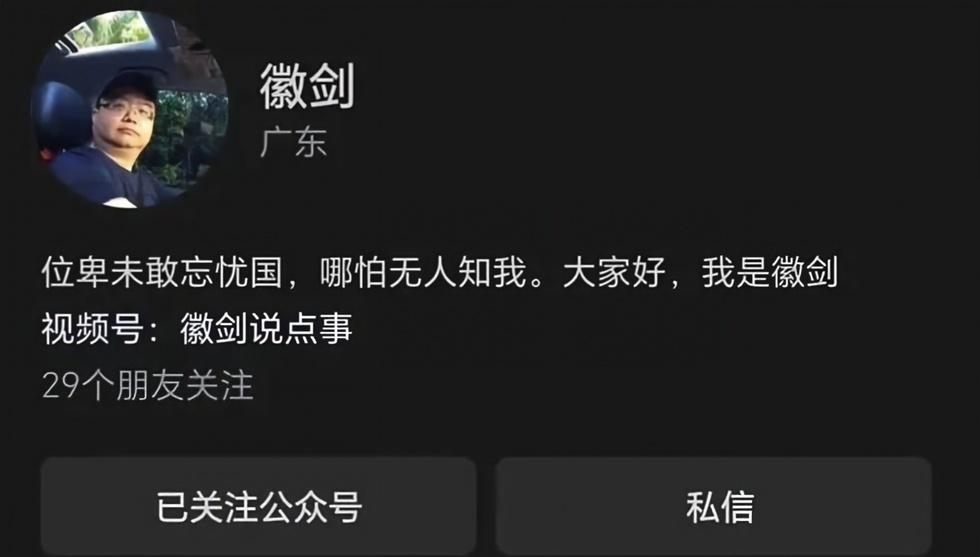
“徽剑”曾持续举报刘忍经营电诈园区,该账号中关于刘忍的内容已全部被删除
“开盒”是怎样发展起来的?
这里做几个概念界定,或者说“黑话翻译”。
早年间更常听到的是“人肉搜索”。它较多依赖网民翻找公开资料、辨认照片、提供线索,再把零散信息拼到一起。换言之,“人肉”的原始材料相对更多来自公开信息。
“开盒”,通常指通过非法获取、关联和披露个人信息,把网络账号背后的现实身份暴露出来,并用于骚扰、羞辱、威胁或其他侵害。
为什么叫“开盒”呢?因为早期非法获取公民个人信息主要依靠电话号码实名名单,但一个号码前后可能对应好几个人。具体谁是本人,需要进行地址、生日和姓名三重验证。早期核实一个人,技术上也比较复杂,所以比喻成“开盲盒”。
“出道”是指把受害者的信息公开传播出去,但绝不只是简单散布,而是实打实的网络暴力。早期是极其恶心的P图,后来逐步发展为利用受害者信息进行器官捐献、在同性恋论坛发帖交友、冒充受害者发表非法言论、在家门口和孩子学校门口拍照、在家门口放槟榔、寄送冥币寿衣、线下打人等。
“拖库”通常指批量窃取来自可以合法收集公民信息的数据库中的数据。
“社工库”则是把非法获取或泄露的个人信息汇集起来,供人关联、查询的数据库。随着泄露数据不断汇集,以及查询、交易渠道的发展,它已经成为一个庞大的数据库。
科技进步和信息积累,使过去需要多人搜寻、长时间拼凑的针对特定个人的信息,如今可能通过现成渠道取得;一次冲突中搜集的资料,也可能被保存下来,供其他人再次使用。这意味着,某场网络争执结束了,围绕它积累的信息和查询能力却未必消失。争执有结束的时候,数据却可以继续流转。
从精日恶俗到电诈,为什么说它是犯罪的“基础设施”?
“开盒”频繁出现,是在精日、恶俗事件之后。互联网大V“上帝之鹰”和“经略幽州我童贯”曝光精日后,他们就被“出道”了。就此展开了一场长达数年的与精日的对抗。在对抗过程中,一个新的群体进入视野,即“恶俗”。恶俗之所以进入视野,是因为它具有“开盒”的能力。
再看电诈,非法获取的个人信息同样是重要资源。诈骗者需要判断目标是谁、处于什么生活情境,再据此编造更容易使其相信的说辞。最高人民法院公布的关联犯罪案例中,就有明知个人信息将被用于犯罪、仍向下游出售的情形。
两者的联系正在这里:用于网络报复的信息能力,可以被转用于诈骗;服务于诈骗的信息渠道,也可以被用于识别和接近举报者。这种能力在用途上具有可转移性。它所提供的,是一项通用条件:让犯罪者以更低成本识别、了解和接近目标。
这就是“基础设施”的含义。
下游犯罪者不必从头建立整套能力,只要购买相关服务,就可能接手已经整理好的目标资料。因此,精日恶俗与电诈之间值得追查的联系,不能只看人员是否重合、口号是否相同,还要看它们是否使用相通的数据来源和信息服务。思想动机不同、犯罪目的不同,并不妨碍它们利用同一种工具。
“徽剑”案所暴露的,正是个人信息进入现实犯罪准备过程的危险。它也迫使我们进一步追问:一个案件中的实施者受到惩罚之后,提供资料的渠道是否仍然存在?同样的能力,还能够被谁购买、被谁调用?
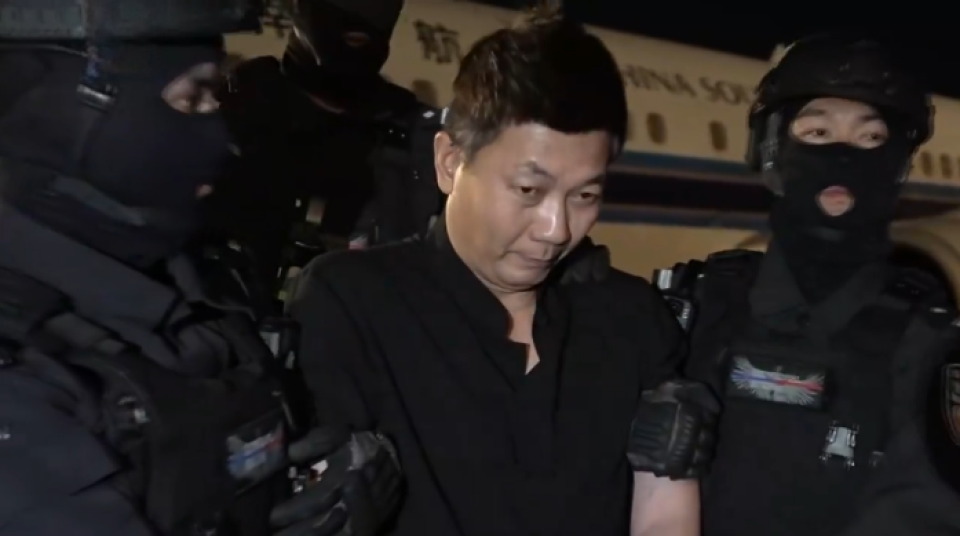
刘忍被押解回国
破坏力的上限,仅仅是针对具体人员的暴力打击吗?
网络暴力当然已经足够严重,但它绝不是“开盒”危害的上限。
个人信息落到普通骚扰者手里,可能被用于辱骂、恐吓。往坏了想,如果落到具有组织能力、行动能力和明确敌意的人手里,则可能为跟踪、绑架乃至杀害提供条件。同一份资料的危险程度,会随着使用者和目的改变。“徽剑”案已经证明了这一点。
2019年香港修例风波期间,警务人员及其家属遭到“起底”,就是一个必须正视的案例。香港特区政府当年公布的信息显示,被披露的资料涉及警员子女就读学校、班级等内容,相关人员遭受电话骚扰、冒名借贷、到家属工作地点滋扰,以及以残暴方式伤害当事人的威胁。
俄乌冲突以来,大量前线士兵的个人信息遭到规模性、系统性“开盒”。亚速营更是使用“开盒”方式展开“异见镇压”,只不过手段更加残忍。
这类行为指向的,已经超出一般的人际纠纷。
打个比方:网上争吵几句,对方突然把你家庭信息和你父母子女信息发给你,你是什么感觉?再打个极端的比方:如果你是国家公职人员,突然收到来历不明的、把你全家“出道”的信息,明着告诉你“你在定点拔除名单序列”,如果不想遭遇更大风险,就按照他们说的来,又是什么感觉?这还是和平时代,如果进入极端的战争状态呢?
这并不意味着每次“开盒”都会走到这一步。我们需要指明的是,不能因为多数事件停留在骚扰阶段,就否认这项能力可能被升级使用;这种能力在今天已经被证实。所以我们不能等到暴力发生,再回头承认:那些曾被当作“网上闹事”的信息搜集,原来已经在为现实袭击准备条件。
法律应对必须覆盖暴力发生之前的信息链条
认识到这一点,对非法获取公民个人信息就必须有更强的法律应对意识。我国已有侵犯公民个人信息罪等法律工具。现有司法解释也将明知或者应当知道他人利用个人信息实施犯罪、仍向其出售或者提供的行为,纳入“情节严重”的认定范围。这说明,法律评价本来就需要关注信息的用途,不能只计算泄露了多少条、卖了多少钱。一份针对特定人员、能够支撑现实侵害的资料,其危险性不能被“只涉及一个人”掩盖。
因此,打击应当覆盖非法获取、整理、交易和提供信息的各个环节。对窃取数据、利用职务便利泄露信息、经营非法查询服务的行为,依法追责;对明知用于犯罪仍提供资料的人员,查清其主观认知和实际作用;对已经与威胁、跟踪、暴力准备相联系的信息活动,及时固定证据、评估危险。
“开盒”这个词带着一种轻飘飘的网络游戏感,它掩盖的却可能是极其沉重的后果。被整理出来的是个人资料,被交出去的可能是伤害一个人的条件。对这样的行为,必须有明确的法律底线和足够有力的执行。不能让非法信息供应者躲在屏幕后面,等到有人受伤、有人死亡,再用一句“我只是查了些资料”撇清责任。
最后说一句,“开盒”不是一个简单的法律问题,它涉及国家安全、公民安全,是一个政治问题、国土安全问题。如果达不到这个认识,“徽剑”被害可能不是结束。